Domain heissgetraenke.de kaufen?
Wir ziehen mit dem Projekt
heissgetraenke.de um.
Sind Sie am Kauf der Domain
heissgetraenke.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain heissgetraenke.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
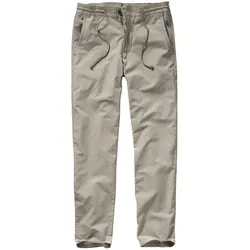
Milch-und-Zucker-Hose - 48Krepp, Crinkle, shir o shekar. Seersucker trägt viele Namen, gemeint ist immer ein krisseliger, lebendiger Sommerstoff, der nicht an der Haut klebt und bei Bewegung Luft zufächelt. Außerdem muss Seersucker nie gebügelt werden. Damit wird diese Hose zur perfekten Urlaubshose - und schenkt Ihren Shorts eine Auszeit. Ihr Schnitt ist bequem, vor allem dank des an Jogginghosen erinnernden Tunnelzugs. Am schönsten mit unifarbenem Hemd, T-Shirt oder Poloshirt, Sneakern oder barfuß mit gekrempelten Hosenbeinen.99,95 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
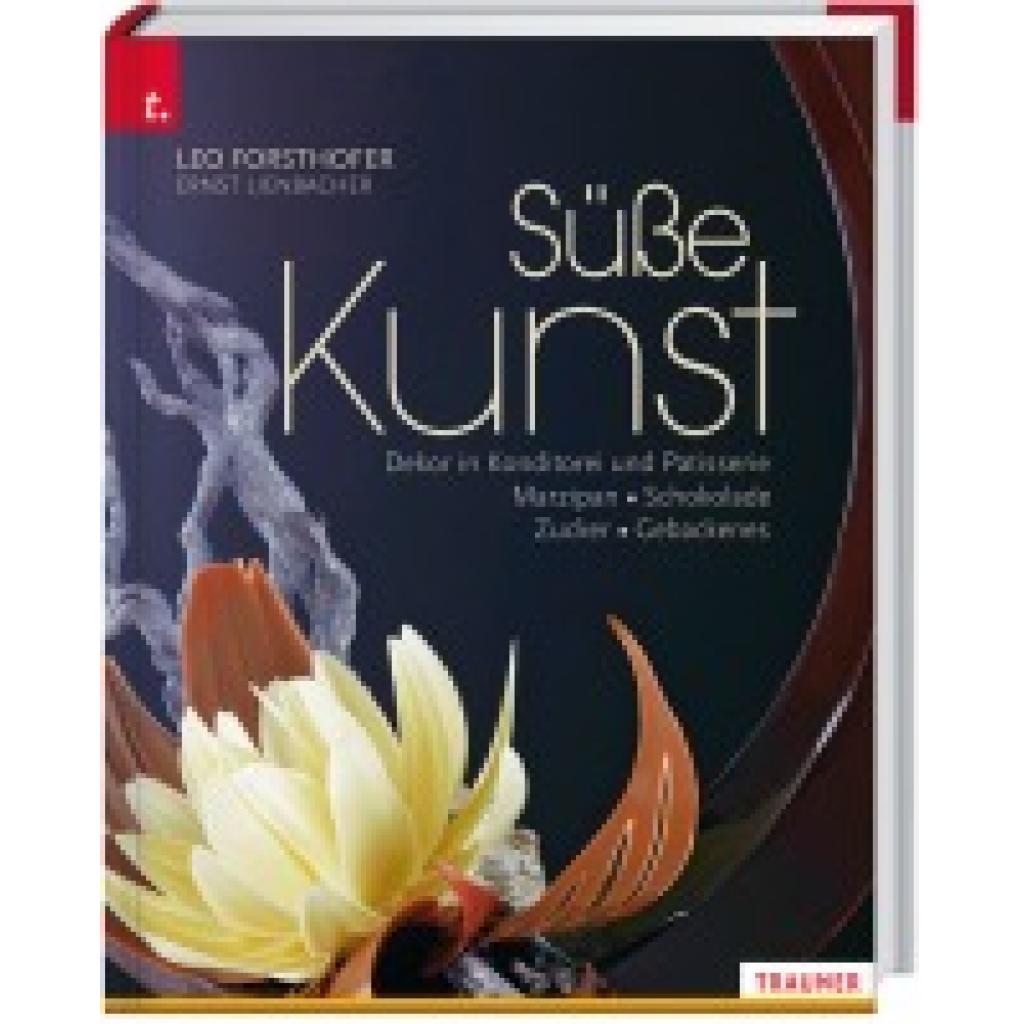
Forsthofer, Leo: Süße Kunst Dekor in Konditorei und Patisserie Marzipan . Schokolade . Zucker . GebackenesSüße Kunst Dekor in Konditorei und Patisserie Marzipan . Schokolade . Zucker . Gebackenes , Die "Süße Kunst" ist einzigartig! Warum? Weil noch nie alles in einem Buch zusammengefasst wurde. Mit Marzipan-, Schokoladen-, Zucker- und gebackenem Dekor zeigt die "Süße Kunst" eine bis dato unübertroffene Bandbreite an klassischen und abstrakten Dekorvarianten. Zahlreiche Fotos veranschaulichen Schritt für Schritt die Herstellung diverser Dekorelemente, sei es eine Masche aus Seidenzucker, eine Blüte aus Marzipan oder zarte Schwünge aus Schokolade. Und wo Fotos alleine nicht reichen, verhelfen Filme zu mehr Klarheit. Neugierig geworden? Hier geht's zu einem der insgesamt 35 Videos. , Weitere Zündverteilerteile > Zünd- & Glühanlagen , Auflage: 3. Auflage 2020, Erscheinungsjahr: 20201103, Produktform: Leinen, Autoren: Forsthofer, Leo~Lienbacher, Ernst, Auflage: 20003, Auflage/Ausgabe: 3. Auflage 2020, Seitenzahl/Blattzahl: 368, Fachschema: Kochen / Dessert, Süßspeise, Konfitüre, Konfekt~Backen~Teig, Fachkategorie: Kochen und Rezepte allgemein~Backen: Brot & Kuchen~Nationale und regionale Küche, Warengruppe: HC/Länderküchen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 304, Breite: 247, Höhe: 32, Gewicht: 2316, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,79,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Barksdale, Ellen: Tee? Kaffee? Mord! - SammelboxTee? Kaffee? Mord! - Sammelbox , Folge 1-20. , Direktstarter (DOL) > Motorstarter , Erscheinungsjahr: 20250131, Inhalt/Anzahl: 10, Autoren: Barksdale, Ellen, Vorleser: Teltz, Vera, Themenüberschrift: FICTION / Mystery & Detective / Cozy, Keyword: Agatha Christie; Agatha Raisin; Britisch; British; Bunburry; Cherringham; Cornwall; Cottage; Devon; Fachwerkhaus; Häkelkrimi; Inspector Barnaby; Krimis; Landhauskrimi; MI6; Manchester; Pub; Rhys Bowen; Südengland; Tea Time; Teatime; Wohlfühlkrimi; englischer Krimi, Fachschema: England / Roman, Erzählung, Humor, Fachkategorie: Kriminalromane & Mystery: Cosy Mystery~Kriminalromane und Mystery: weibliche Ermittler~Kurzromane/Heftromane~Thriller / Spannung, Altersempfehlung / Lesealter: 18, ab Alter: 16, Warengruppe: AUDIO/Belletristik/Kriminalromane, UNSPSC: 85234920, Warenverzeichnis für die Außenhandelsstatistik: 85234920, Länge: 132, Breite: 129, Höhe: 28, Gewicht: 268, Produktform: MP3, Genre: Hörbuch,21,45 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Warum trinken die meisten Tee mit Zucker und Kaffee mit Milch?
Die meisten Menschen trinken Tee mit Zucker, um den Geschmack zu verbessern und eine süßere Note zu erhalten. Kaffee wird oft mit Milch getrunken, um die Bitterkeit des Kaffees zu mildern und einen cremigeren Geschmack zu erzielen. Diese Vorlieben sind jedoch individuell und können von Person zu Person variieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie trinkst du deinen Kaffee am liebsten - schwarz, mit Milch oder mit Zucker? Oder trinkst du lieber Tee?
Ich trinke meinen Kaffee am liebsten mit Milch und ohne Zucker. Manchmal trinke ich auch Tee, besonders grünen oder Kräutertee. **


Wie viel kcal hat Kaffee mit Milch und Zucker?
Wie viel kcal hat Kaffee mit Milch und Zucker? Die Kalorienanzahl in einem Kaffee mit Milch und Zucker hängt von verschiedenen Faktoren ab, wie der Menge an Milch und Zucker, die hinzugefügt werden. In der Regel enthält eine Tasse Kaffee mit einem Teelöffel Zucker und einem Schuss Milch etwa 30-40 kcal. Wenn mehr Zucker oder Milch hinzugefügt wird, steigt auch die Kalorienanzahl. Es ist daher wichtig, die Menge an Zucker und Milch im Kaffee zu berücksichtigen, wenn man die Kalorienzufuhr kontrollieren möchte. Es gibt auch kalorienärmere Alternativen wie z.B. fettarme Milch oder Süßstoffe, um den Kaloriengehalt zu reduzieren. **
Wie ist die Löslichkeit von Zucker in Kaffee und Milch?
Zucker ist in Kaffee gut löslich, da Kaffee eine hohe Lösungsmittelkraft hat. In Milch ist Zucker ebenfalls gut löslich, da Milch eine Mischung aus Wasser und anderen Bestandteilen ist, die als Lösungsmittel wirken können. Die Löslichkeit von Zucker in Milch kann jedoch von der Temperatur und anderen Faktoren abhängen. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Cheffinger 3er Set Dosen Kaffee Zucker Tee, Vorratsbehälter, Braun, SchwarzBringen Sie Stil und Ordnung in Ihre Küche mit diesem Set aus drei glänzend schwarzen Dosen mit Deckeln aus natürlichem Bambus. Die Dosen sind ideal für die Aufbewahrung von Kaffee, Tee und Zucker und verfügen über eine Silikondichtung, um Frische und Aroma zu bewahren. Ihr modernes, schlichtes Design passt perfekt zu jeder Art von Dekoration und bietet gleichzeitig eine praktische und ästhetische Lösung für die Aufbewahrung von Lebensmitteln. Eigenschaften und Produktmerkmale: - Hält Lebensmittel dank der luftdichten Silikondichtung frisch. - Sorgt mit seinem Bambusdeckel für einen natürlichen und eleganten Touch. - Erleichtert die Organisation mit klaren Beschriftungen für Kaffee, Tee und Zucker. - Bietet ein grosszügiges Fassungsvermögen für den täglichen Gebrauch in der Küche.32,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Milch-und-Zucker-Hose - 48Krepp, Crinkle, shir o shekar. Seersucker trägt viele Namen, gemeint ist immer ein krisseliger, lebendiger Sommerstoff, der nicht an der Haut klebt und bei Bewegung Luft zufächelt. Außerdem muss Seersucker nie gebügelt werden. Damit wird diese Hose zur perfekten Urlaubshose - und schenkt Ihren Shorts eine Auszeit. Ihr Schnitt ist bequem, vor allem dank des an Jogginghosen erinnernden Tunnelzugs. Am schönsten mit unifarbenem Hemd, T-Shirt oder Poloshirt, Sneakern oder barfuß mit gekrempelten Hosenbeinen.99,95 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Forsthofer, Leo: Süße Kunst Dekor in Konditorei und Patisserie Marzipan . Schokolade . Zucker . GebackenesSüße Kunst Dekor in Konditorei und Patisserie Marzipan . Schokolade . Zucker . Gebackenes , Die "Süße Kunst" ist einzigartig! Warum? Weil noch nie alles in einem Buch zusammengefasst wurde. Mit Marzipan-, Schokoladen-, Zucker- und gebackenem Dekor zeigt die "Süße Kunst" eine bis dato unübertroffene Bandbreite an klassischen und abstrakten Dekorvarianten. Zahlreiche Fotos veranschaulichen Schritt für Schritt die Herstellung diverser Dekorelemente, sei es eine Masche aus Seidenzucker, eine Blüte aus Marzipan oder zarte Schwünge aus Schokolade. Und wo Fotos alleine nicht reichen, verhelfen Filme zu mehr Klarheit. Neugierig geworden? Hier geht's zu einem der insgesamt 35 Videos. , Weitere Zündverteilerteile > Zünd- & Glühanlagen , Auflage: 3. Auflage 2020, Erscheinungsjahr: 20201103, Produktform: Leinen, Autoren: Forsthofer, Leo~Lienbacher, Ernst, Auflage: 20003, Auflage/Ausgabe: 3. Auflage 2020, Seitenzahl/Blattzahl: 368, Fachschema: Kochen / Dessert, Süßspeise, Konfitüre, Konfekt~Backen~Teig, Fachkategorie: Kochen und Rezepte allgemein~Backen: Brot & Kuchen~Nationale und regionale Küche, Warengruppe: HC/Länderküchen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 304, Breite: 247, Höhe: 32, Gewicht: 2316, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,79,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Warum trinken die meisten Tee mit Zucker und Kaffee mit Milch?
Die meisten Menschen trinken Tee mit Zucker, um den Geschmack zu verbessern und eine süßere Note zu erhalten. Kaffee wird oft mit Milch getrunken, um die Bitterkeit des Kaffees zu mildern und einen cremigeren Geschmack zu erzielen. Diese Vorlieben sind jedoch individuell und können von Person zu Person variieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
Ähnliche Suchbegriffe für Botnet
-
Barksdale, Ellen: Tee? Kaffee? Mord! - SammelboxTee? Kaffee? Mord! - Sammelbox , Folge 1-20. , Direktstarter (DOL) > Motorstarter , Erscheinungsjahr: 20250131, Inhalt/Anzahl: 10, Autoren: Barksdale, Ellen, Vorleser: Teltz, Vera, Themenüberschrift: FICTION / Mystery & Detective / Cozy, Keyword: Agatha Christie; Agatha Raisin; Britisch; British; Bunburry; Cherringham; Cornwall; Cottage; Devon; Fachwerkhaus; Häkelkrimi; Inspector Barnaby; Krimis; Landhauskrimi; MI6; Manchester; Pub; Rhys Bowen; Südengland; Tea Time; Teatime; Wohlfühlkrimi; englischer Krimi, Fachschema: England / Roman, Erzählung, Humor, Fachkategorie: Kriminalromane & Mystery: Cosy Mystery~Kriminalromane und Mystery: weibliche Ermittler~Kurzromane/Heftromane~Thriller / Spannung, Altersempfehlung / Lesealter: 18, ab Alter: 16, Warengruppe: AUDIO/Belletristik/Kriminalromane, UNSPSC: 85234920, Warenverzeichnis für die Außenhandelsstatistik: 85234920, Länge: 132, Breite: 129, Höhe: 28, Gewicht: 268, Produktform: MP3, Genre: Hörbuch,21,45 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie trinkst du deinen Kaffee am liebsten - schwarz, mit Milch oder mit Zucker? Oder trinkst du lieber Tee?
Ich trinke meinen Kaffee am liebsten mit Milch und ohne Zucker. Manchmal trinke ich auch Tee, besonders grünen oder Kräutertee. **
-
Wie viel kcal hat Kaffee mit Milch und Zucker?
Wie viel kcal hat Kaffee mit Milch und Zucker? Die Kalorienanzahl in einem Kaffee mit Milch und Zucker hängt von verschiedenen Faktoren ab, wie der Menge an Milch und Zucker, die hinzugefügt werden. In der Regel enthält eine Tasse Kaffee mit einem Teelöffel Zucker und einem Schuss Milch etwa 30-40 kcal. Wenn mehr Zucker oder Milch hinzugefügt wird, steigt auch die Kalorienanzahl. Es ist daher wichtig, die Menge an Zucker und Milch im Kaffee zu berücksichtigen, wenn man die Kalorienzufuhr kontrollieren möchte. Es gibt auch kalorienärmere Alternativen wie z.B. fettarme Milch oder Süßstoffe, um den Kaloriengehalt zu reduzieren. **
-
Wie ist die Löslichkeit von Zucker in Kaffee und Milch?
Zucker ist in Kaffee gut löslich, da Kaffee eine hohe Lösungsmittelkraft hat. In Milch ist Zucker ebenfalls gut löslich, da Milch eine Mischung aus Wasser und anderen Bestandteilen ist, die als Lösungsmittel wirken können. Die Löslichkeit von Zucker in Milch kann jedoch von der Temperatur und anderen Faktoren abhängen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.